顯示具有 資安情報 標籤的文章。 顯示所有文章

2020年5月22日 星期五

資安概念股 商機紅不讓

資安概念股 商機紅不讓

2020-05-10 23:14 經濟日報 / 記者王皓正、魏興中/台北報導資安宅經濟大行其道,網路需求直線升溫,更引動「資安概念股」受到市場矚目。 本報系資料庫

部分國內大型企業遭到電腦病毒攻擊,雖未傳出災情,但卻激發市場對資訊安全的重視。尤其新冠肺炎疫情爆發後,全球無接觸經濟、宅經濟等大行其道,網路需求直線升溫,更引動「資安概念股」受到市場高度矚目。

市調機構IDC預估,全球資安市場規模已逾千億美元,每年以9%幅度成長。台灣今、明年整體規模年增率各達19%與21%,2019至2023年的年複合成長率上看21%。
經濟日報提供法人表示,疫情造就各項新科技類股崛起,也突顯出資安的重要性。愈來愈多企業與個人透過網路收集、處理、儲存及傳送大量訊息,當中部分為保密數據,網路資安的重要性與日俱增。

隨著全球居家辦工人數大增,遠程登入企業網路使用率也攀升,使網路攻擊的風險上升,同時提供電腦、網路、程式和數據保護服務的優質網路資安相關服務供應商表現,普遍領先大盤。

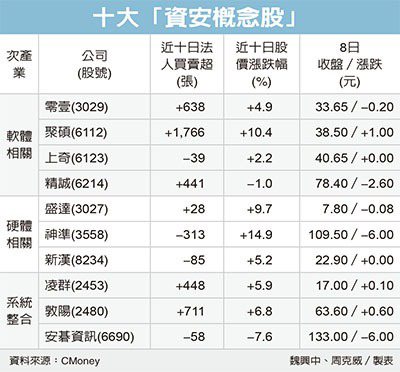
資訊安全是科技產業重要的一環,投資人可留意資訊安全軟硬體設備帶來的中長期投資機會。目前市場上所謂的「資安概念股」,可以包括軟體相關、硬體相關、系統整合等三大類族群及相關個股。

其中,零壹、聚碩、上奇、精誠、盛達、神準、新漢、凌群、敦陽、安碁資訊等是市場矚目的十大「資安概念股」,值得投資人留意。

精誠3月營收17.84億元,年增7.7%;第1季合併營收57.58億元,年增16.55%,本業營收寫下同期新高。精誠表示,企業因應疫情調整工作與會議型態,帶動虛擬辦公、行動支付平台、軟體建置等新增商機。

凌群因應防疫,智慧型服務機器人Ayuda聰明再升級,增加體溫量測及戴口罩監測與提醒功能。Ayuda為凌群自主研發的智慧型服務機器人,完全台灣生產,具有室內尋標導航,人臉辨識,語音對話,票券列印,遠端遙控、視訊會議等功能。

網通廠神準近幾年積極跨入有線寬頻市場,神準表示,有線網路交換器及邊緣運算系統交換器,經過兩年耕耘,今年會開始發酵,今年有線網路部分挑戰過半、占比上看60%;無線網路則期待802.11ax(WiFi 6)下半年的放量,今年營運會漸入佳境,可望優於去年

遭境外駭客攻擊 中油台塑化加強資安防護措施


遭境外駭客攻擊 中油台塑化加強資安防護措施

2020-05-15 17:45中央社 記者楊舒晴、蔡芃敏台北15日電

台灣中油、台塑化等公司近日遭駭客攻擊,調查局資安工作站初步調查,認為應為同一集團所為,且攻擊來自境外。中油與台塑化表示,已升級公司的資安防護措施。

中油、台塑化近日曾遭駭客攻擊,調查局資安工作站今天召開記者會表示,經初步調查,認為此案與駭客組織Winnti Group有關,攻擊來自境外,且恐已入侵滲透相關企業數月之久。

中油資訊系統4日遭受惡意程式攻擊感染勒索病毒,出現操作異常,捷利卡、中油PAY等暫停使用。

中油表示,遭受攻擊後,立即動員檢視修復營運系統及加油站電腦,車隊卡、捷利卡及中油PAY系統5日已陸續恢復,9日也完成修復辦公室受駭電腦,各項業務已步上正軌。

中油表示,未來將更深化現有資安防護作為,培育更多具資安專業技術人才,並加強與國內資安服務團隊技術交流,整體提升公司資安防護能力。

針對有媒體報導台灣中油公司昨日又被駭,中油今天發新聞稿澄清,因剛經歷遭惡意程式攻擊事件,員工保持高度警覺,有員工操作異常誤以為有病毒攻擊,因而提醒其他人依作業程序斷網、關電源,資訊人員很快就檢測確認並沒有再次遭攻擊,各項業務及加油站作業皆維持正常運作。

台塑化員工5日發現電腦出現異狀,隨後通知資訊處。集團立即要求各單位關機,經檢查後,已經抓出檔案病毒,這起事件對台塑集團營運並未造成影響。

台塑化今天表示,對記者會內容不發表意見。不過,集團資安防護措施已升級

2020年5月7日 星期四

中油、台塑接連遭駭 投信:投資人逢低布局資安ETF!


中油、台塑接連遭駭 投信:投資人逢低布局資安ETF!


2020-05-06 15:29

中油加油站。(記者黃佩君攝)

〔記者巫其倫/台北報導〕中油、台塑化、記憶體大廠力成,近日接連傳出遭駭客以勒索病毒攻擊,使支付系統及生產線一度停擺。國泰投信表示,在全球重視資安趨勢下,投資人可持續追蹤資安成分股的ETF,加上近日美股下跌,目前將是逢低布局好時機。

針對石化大廠頻傳遭駭,我國政府國安官員昨表示,近期有偵測到國際駭客近來針對基礎設施系統、科技產業等展開攻擊,且不排除是針對總統就職的測試攻擊。此外,根據Google統計,在疫情期間,至少有12個國家級駭客組織利用疫情展開攻擊,近來Gmail平均每天要封鎖1800萬封與肺炎有關的網路釣魚或惡意郵件。

資安專家指出,駭客在疫情期間更容易利用吸引人的標題來誘騙,國家與企業在反駭客工作上上都要拉起更多重防線,此也更凸顯了專業資安公司的優勢與重要性。

國泰投信指出,各國面臨資安危機,目前全球各國政府正積極提高資安設備及人才的投入,例如美國政府在2019年已投入150億美元資安預算,歐盟亦規劃了20億歐元以上的數位經濟保護預算,皆可看出資安的重要性。

國泰經理人游日傑表示,以「納斯達克ISE全球網路資安指數」為例,近期其成份股營收成長維持高檔,將支撐指數後續表現,相關資安ETF可持續布局;目前資安指數維持在20日均線之上,技術面仍強勢,加上近期美股可能因川普言論而下挫,反而是投資人逢低布局時點。

他進一步說,以歷史資料來看,網路資安指數每逢大跌,觸底反彈動能十足,上揚趨勢平均能持續22個月,漲幅平均高達106.7%,未來上漲空間仍大;以國泰投信的國泰網路資安(00875)ETF為例,為目前台灣唯一的「反駭客」概念ETF,追蹤全球頂尖資安產業的「納斯達克ISE全球網路資安指數」,為投資人近期可持續關注的投資標的。

2020年4月29日 星期三

糗!安達保險賣資安險 卻反被駭客集團勒索

糗!安達保險賣資安險 卻反被駭客集團勒索

資訊安全愈來愈重要,但資安險的市場尚未打開。(圖/Pixabay)
瀏覽數:1603
 
文/新聞編輯中心
安達保險集團(Chubb)日前成為勒索軟體駭客集團Maze的攻擊目標,Maze公開威脅,如果安達不照要求付錢,就要公開從安達保險竊取的資料。但安達保險否認受到攻擊。糗的是,安達是全球賣資訊安全險的主力保險公司,不曉得安達有沒有自己買自己的保單,被駭後再理賠給自己。
安達保險集團過去一直是提供網路安全保護的主要保險公司,根據過去的經驗,一旦企業遭到Maze勒索軟體鎖定攻擊,該駭客集團就會在專用的網站上列出名單,並通知企業付錢,若不支付贖金,就會公布被盜的內部機密資料。
Maze日前在該組織的網站上聲稱,安達保險在3月的某個時點已被他們鎖定,內容包括安達保險集團首席執行官,首席營運官和副董事長的電子郵件,Maze以這些文件作為意圖勒索的證據。不過,安達保險對外表示,該公司電腦系統正常運作,公司也會繼續滿足所有保戶的需求,包括承保跟理賠,保護保戶的個資也會是安達的首要任務。不過,為了慎重起見,安達保險也展開相關調查。
安達保險集團的總部設於瑞士,是全球知名的保險業者,除了在美國紐約掛牌上市,在台灣也有分公司。安達保險除了提供意外險、醫療險及壽險等基本的保險服務之外,安達也提供市場上最新的資安險,允許企業針對資料外洩、服務阻斷等駭客攻擊事件投保。
目前資安險的防護主要分為兩部分,包括企業營運中斷等損失風險及企業第三人責任風險,理賠的範圍包含法律調查、訴訟費用、危機處理費等,不同類型的企業,會有不同的資安防護需求。
根據保發中心統計,2018年資安險投保件數只有141張、總保費收入新台幣8,907萬元,較2017年的303件、6,415萬元,件數減少但保費卻增加,顯示重視資安的企業,願意砸更多的錢買資安保障,不相信資安險能提供風險保障的企業也大有人在。

2020年4月25日 星期六

調查局「資安工作站」揭牌 蔡英文:查緝網路犯罪就是維護台灣民主自由


調查局「資安工作站」揭牌 蔡英文:查緝網路犯罪就是維護台灣民主自由
蘇仲泓 + 追蹤 2020-04-24 17:30

強打網路不實訊息已成為法務部調查局核心任務之一,特別是新冠肺炎(武漢肺炎)疫情依舊嚴峻,調查局查察各種疫情假訊息仍不遺餘力;局本部本(4)月稍早將「假訊息防制中心」提升為「資安工作站」,進一步擴大網路犯罪查緝、突發狀況處置能力,該站今(24)日上午舉行揭牌典禮,總統蔡英文親自出席,並在致詞時強調,「面對疫情,民主是最好的機制」、「查緝網路犯罪,就是維護台灣的民主自由。」

新成立的「資安工作站」位於新北市新店區中生路上的調查局「青溪營區」內,與其他單位共用營區範圍,惟觀察發現,資安站房舍外觀雖與其他營舍一致,然可能因內部有機電設備,外觀上明顯新穎很多。蔡英文在國安局長邱國正、法務部長蔡清祥、調查局長呂文忠等人陪同下出席揭牌典禮。

蔡英文在致詞時表示,資安站的揭牌,「是落實國家資通安全戰略的重要環節」,在舉國團結防疫同時,也同步強化機制防衛民主,特別是這幾年,假訊息引起全世界民主國家的重視,「台灣人民有切身之感」,像是面對疫情,有大量假訊息流竄,無論是捏造指揮官的發言、散布衛生紙缺貨,或境外勢力在網路上製造假訊息,這些都對防疫工作造成干擾。

蔡英文進一步表示,在國內的選舉中看到刻意激化對立衝突的假訊息,「甚至威脅民主體制的穩定」,這種非傳統作戰的「資訊戰」,政府要嚴肅面對;也因為資安與國安息息相關,從前年起,國安會、行政院資通安全處、國家通訊暨網際安全中心已組成「鐵三角」,完備各領域資安作為;調查局去年成立「假訊息防制中心」,近期屢屢破獲假訊息的源頭,為防疫帶來貢獻。

蔡英文指出,「假訊息防制中心」如今提升為「資安工作站」,打擊網路犯罪的能力予以強化,對於調查局持續整合資安專業、團隊的表現,要給予肯定。

提到資安站的調查官,蔡英文進一步指出,他們都是學有專精的新生代,對於這些人員有兩點期許,第一是在防疫非常時期,一定要全力以赴、上緊發條、快速反應,不放任任何假訊息對人民健康、社會經濟穩定造成傷害;第二則是網路世界資訊龐大、變化快速,一定要持續自我要求,強化對網路犯罪的偵防、蒐證、鑑識等能力。

致詞接近尾聲,蔡英文強調,藉由今日揭牌,她要勉勵檢調、國安單位及所有投入資安工作的政府人員,一定要嚴守行政中立,落實資安的「早期預警、緊急應變、持續維運」,因為這就是在健全民主防衛機制,維護台灣的民主和自由。

2020年4月1日 星期三

FireEye:無視疫情散布,中國駭客攻擊散布在逾20個國家的Citrix與Zoho漏洞


FireEye:無視疫情散布,中國駭客攻擊散布在逾20個國家的Citrix與Zoho漏洞
文/陳曉莉 | 2020-03-26發表
國家級駭客集團APT 41在中國因武漢肺炎而封城期間,曾短暫停止行動,但隨後又針對Citrix、思科及Zoho的安全漏洞展開大規模攻擊

美國資安業者FireEye本周指出,專門替中國政府從事間諜行動的駭客集團APT41,並未因武漢肺炎疫情的爆發而偃旗息鼓,反而趁著各國忙著防疫的同時,在今年的1月20日到3月11日間,針對全球的Citrix NetScaler/ADC、思科路由器及Zoho ManageEngine Desktop Central的安全漏洞展開大規模的攻擊,波及全球逾20個國家的設備或系統。
被APT41此波攻擊鎖定的產業,涵蓋了金融、建築、國防工業基地、政府組織、健康照護機構、製藥、房地產、電信、交通、旅遊、高科技、教育機構、製造業、媒體業、石油工業及公用事業等,而且它們分布在北美、歐洲、及亞洲地區等逾20個國家。
根據FireEye的觀察,APT41是在1月20日啟動新一波的攻擊行動,該集團開採了存在於Citrix設備上的CVE-2019-19781漏洞、ManageEngine Desktop Central統一終端管理解決方案的CVE-2020-10189漏洞,以及思科路由器上的CVE-2019-1653與CVE-2019-1652漏洞,以在相關的設備與服務中植入後門。
值得注意的是,這些漏洞都是最近半年內才被揭露或修補的,顯示APT41集團的資源非常豐富,且動作迅速。
FireEye也發現,APT41在今年2月2日到2月19日之間幾乎毫無行動,猜測可能跟中國政府忙著封城與隔離有關。
FireEye指出,這是中國間諜集團最近幾年來最廣泛的攻擊行動之一,APT41在開採上述漏洞之後,於受害系統上植入坊間既有的Cobalt Strike與Meterpreter等木馬程式,但依照APT41過去的習慣,該集團會先分析及理解受害組織的內部架構之後,才會進一步部署更先進的惡意程式。

2020年3月22日 星期日

「抖音」遭爆利用iPhone資安漏洞偷看「複製貼上」內容


「抖音」遭爆利用iPhone資安漏洞偷看「複製貼上」內容
聯合新聞網 / 綜合報導 2020年03月17日 19:58
2253人氣
蘋果iPhone示意圖。 路透
蘋果再傳資安危機,如果你也常使用「複製貼上」功能,你使用的內容可能已經被看光光!根據《MacRumors》報導,資安專家發現iOS 13.3中,有漏洞讓App能不經同意窺探使用者複製的文字內容,可能因此讓密碼或機密資訊外洩。目前已發現50款應用程式使用該漏洞,其中包括TikTok抖音、微博、Viber、Hotels.com、紐約時報等知名App。
根據Talal Haj Bakry和 Tommy Mysk的調查報告,這個漏洞來自iOS 、iPadOS在使用權限上,並沒有特別限制App取用剪貼簿的內容。他們也發現許多熱門App都有使用這個漏洞,類別包含遊戲、社交軟體、新聞等等。
這些App會在啟動時查看剪貼簿內容,少則會多次查看;大部分都只有使用文字類型的內容、而非圖片或pdf文件。目前還不清楚這些被偷看內容被如何使用。專家呼籲蘋果儘速採取行動補上漏洞,蘋果方面目前則還沒有回應。