顯示具有 技術前沿 標籤的文章。 顯示所有文章

2020年12月26日 星期六

紅帽棄守CentOS Linux


紅帽棄守CentOS Linux

將於明年底終止對CentOS Linux 8的支援

站長註:CentOS很好安裝,文字介面功能頗強,棄守十分可惜。對事務所而言,最大的影響在於少了一個開放原始碼的linux可選擇。

紅帽決定在明年的12月31日之後,將把對CentOS的資源全部投入CentOS Stream,也不再維護CentOS Linux 8

文/陳曉莉 | 2020-12-10發表(本文取自Ithome網站)

紅帽決定在明年的12月31日之後,將把對CentOS的資源全部投入CentOS Stream,也不再維護CentOS Linux 8,但對用戶較多的CentOS Linux 7網開一面,對CentOS Linux 7的支援終止日將是原訂的2024年。而CentOS專案則建議CentOS Linux 8用戶的最佳選擇是遷移到CentOS Stream 8。


紅帽(Red Hat)在周二(12/8)宣布,將把對CentOS的投資從CentOS Linux完全轉移到CentOS Stream,預計於明年12月31日終止對CentOS Linux 8的支援。

CentOS最早是個獨立的開源專案,其CentOS Linux的元件主要來自於Red Hat Enterprise Linux(RHEL)的原始碼,因而又被視為免費版的RHEL。紅帽在2014年將CentOS納入麾下,但依舊讓它獨立運作,繼之雙方於去年推出CentOS Stream。

簡單地說,CentOS Linux為RHEL的重製版,而CentOS Stream則是RHEL的測試版,CentOS Stream的腳步會快於RHEL與CentOS Linux,但也相對不穩定。

根據紅帽及CentOS的規畫,對CentOS Linux 8的支援應該要到2029年的5月才截止,不過紅帽顯然提早結束了CentOS Linux 8的生命周期,而且宣稱不會再有CentOS Linux 9。

CentOS Linux用戶怒不可抑,有人說使用CentOS Linux唯一的原因就是它是RHEL的重製版,有人說這10年來使用CentOS Linux是因為它夠穩定,還有人說紅帽摧毀了使用者對該公司的信任。

而紅帽則解釋,在2014年把CentOS Linux帶進紅帽生態體系時,該專案滿足了當時對穩定系統的需求,但開源的發展模式並不是靜態的,它需要持續地迎合企業與社群的新興需求,例如容器化的應用程式、雲端原生服務、硬體創新,以及正在轉移至軟體即服務(SaaS)的生態體系,作業系統很難快速反應甚至只是其中之一的需求,因此需要藉由CentOS Stream來了解生產動態,也相信CentOS Stream會是推動Linux創新的最佳作法,讓它成為RHEL生態體系的主要創新中心。

總之,紅帽決定在明年的12月31日之後,將把對CentOS的資源全部投入CentOS Stream,也不再維護CentOS Linux 8,但對用戶較多的CentOS Linux 7網開一面,對CentOS Linux 7的支援終止日將是原訂的2024年。而CentOS專案則建議CentOS Linux 8用戶的最佳選擇是遷移到CentOS Stream 8。
 

2020年5月7日 星期四

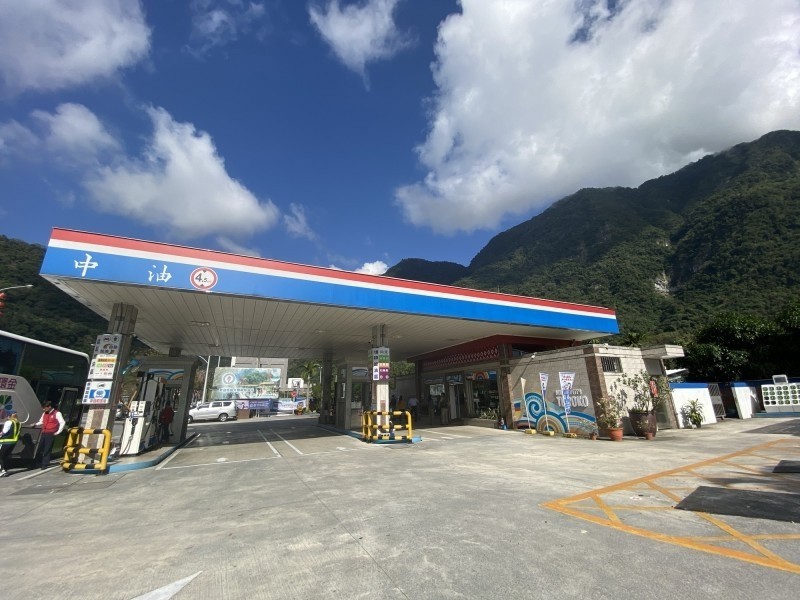
中油、台塑接連遭駭 投信:投資人逢低布局資安ETF!


中油、台塑接連遭駭 投信:投資人逢低布局資安ETF!


2020-05-06 15:29

中油加油站。(記者黃佩君攝)

〔記者巫其倫/台北報導〕中油、台塑化、記憶體大廠力成,近日接連傳出遭駭客以勒索病毒攻擊,使支付系統及生產線一度停擺。國泰投信表示,在全球重視資安趨勢下,投資人可持續追蹤資安成分股的ETF,加上近日美股下跌,目前將是逢低布局好時機。

針對石化大廠頻傳遭駭,我國政府國安官員昨表示,近期有偵測到國際駭客近來針對基礎設施系統、科技產業等展開攻擊,且不排除是針對總統就職的測試攻擊。此外,根據Google統計,在疫情期間,至少有12個國家級駭客組織利用疫情展開攻擊,近來Gmail平均每天要封鎖1800萬封與肺炎有關的網路釣魚或惡意郵件。

資安專家指出,駭客在疫情期間更容易利用吸引人的標題來誘騙,國家與企業在反駭客工作上上都要拉起更多重防線,此也更凸顯了專業資安公司的優勢與重要性。

國泰投信指出,各國面臨資安危機,目前全球各國政府正積極提高資安設備及人才的投入,例如美國政府在2019年已投入150億美元資安預算,歐盟亦規劃了20億歐元以上的數位經濟保護預算,皆可看出資安的重要性。

國泰經理人游日傑表示,以「納斯達克ISE全球網路資安指數」為例,近期其成份股營收成長維持高檔,將支撐指數後續表現,相關資安ETF可持續布局;目前資安指數維持在20日均線之上,技術面仍強勢,加上近期美股可能因川普言論而下挫,反而是投資人逢低布局時點。

他進一步說,以歷史資料來看,網路資安指數每逢大跌,觸底反彈動能十足,上揚趨勢平均能持續22個月,漲幅平均高達106.7%,未來上漲空間仍大;以國泰投信的國泰網路資安(00875)ETF為例,為目前台灣唯一的「反駭客」概念ETF,追蹤全球頂尖資安產業的「納斯達克ISE全球網路資安指數」,為投資人近期可持續關注的投資標的。

2020年3月22日 星期日

「抖音」遭爆利用iPhone資安漏洞偷看「複製貼上」內容


「抖音」遭爆利用iPhone資安漏洞偷看「複製貼上」內容
聯合新聞網 / 綜合報導 2020年03月17日 19:58
2253人氣
蘋果iPhone示意圖。 路透
蘋果再傳資安危機,如果你也常使用「複製貼上」功能,你使用的內容可能已經被看光光!根據《MacRumors》報導,資安專家發現iOS 13.3中,有漏洞讓App能不經同意窺探使用者複製的文字內容,可能因此讓密碼或機密資訊外洩。目前已發現50款應用程式使用該漏洞,其中包括TikTok抖音、微博、Viber、Hotels.com、紐約時報等知名App。
根據Talal Haj Bakry和 Tommy Mysk的調查報告,這個漏洞來自iOS 、iPadOS在使用權限上,並沒有特別限制App取用剪貼簿的內容。他們也發現許多熱門App都有使用這個漏洞,類別包含遊戲、社交軟體、新聞等等。
這些App會在啟動時查看剪貼簿內容,少則會多次查看;大部分都只有使用文字類型的內容、而非圖片或pdf文件。目前還不清楚這些被偷看內容被如何使用。專家呼籲蘋果儘速採取行動補上漏洞,蘋果方面目前則還沒有回應。

2020年3月20日 星期五

金管會同意保險業運用區塊鏈技術申請試辦「保全/理賠聯盟鏈」服務

金管會同意保險業運用區塊鏈技術申請試辦「保全/理賠聯盟鏈」服務
金融監督管理委員會(下稱金管會) 表示,為鼓勵保險業服務創新,已同意11家保險公司(新光人壽、國泰人壽、台灣人壽、南山人壽、富邦人壽、元大人壽、中國人壽、全球人壽、第一金人壽、國泰產險及富邦產險) 運用保險區塊鏈技術申請試辦「保全/理賠聯盟鏈」服務,以迅速便捷方式,提供符合民眾需要且優質的保險服務。
    「保全/理賠聯盟鏈」屬「保險業辦理電子商務應注意事項」所規定,保險業可於線上辦理個人資料變更(限要保人)、理賠申請(限受益人)範圍,而得申請試辦。試辦「保全/理賠聯盟鏈」的保險公司運用區塊鏈技術,保戶只需於任一家參與試辦之保險公司提出契約變更或理賠申請,並同意由該公司透過中華民國人壽保險商業同業公會建置之平台,即可通報其他同業啟動理賠或保全服務之受理,以簡化保戶申請流程、縮短理賠及保全服務申請準備時間,達單一申請、文件共通之效益,提升保險便民服務。
    金管會將持續鼓勵保險業運用金融科技,提供民眾便捷服務,實現普惠金融,提升產業競爭力。

聯絡單位:保險局壽險監理組
聯絡電話:(02)89680763
如有任何疑問,請來信:本會民意信箱